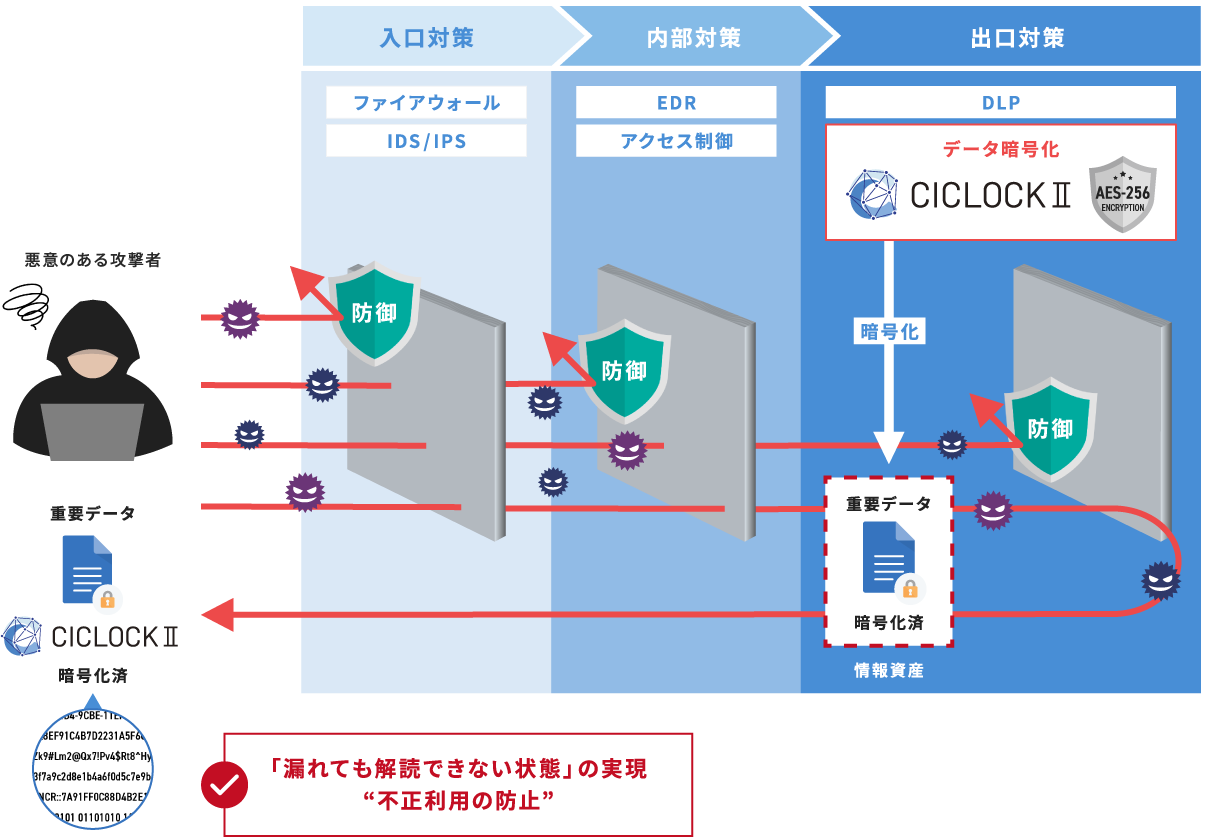
多層防御において最終的に守るべき対象は「データ」です。
サイバーセキュリティ対策は、「侵入を防ぐ」ことから「侵入を前提に被害を抑える」考え方へと変化しています。
その中で、データ保護は多層防御の最終段階に位置づけられ、「漏れても解読できない状態」の実現が重要となります。
サイバー攻撃の高度化・巧妙化により、従来の境界型防御だけで侵入を完全に防ぐことは困難になっています。
このため、「全てを信頼しない」ゼロトラストの考え方、すなわち「侵入される前提」での設計が求められています。
この前提に立つことで、侵入防止に加え、侵入後の影響を抑える対策の必要性が明確になります。
ファイアウォールやIDS/IPSといった入口対策のみに依存するのではなく、内部対策や出口対策を含め、異なる段階に複数の対策を組み合わせる「多層防御」が重要となります。
各対策が相互に補完し合うことで、一部の対策が突破された場合でも、他の対策によって被害の拡大を抑制できます。
多層防御の目的は、侵入を完全に防ぐことではなく、侵入を前提に被害を局所化し、最小化することにあります。
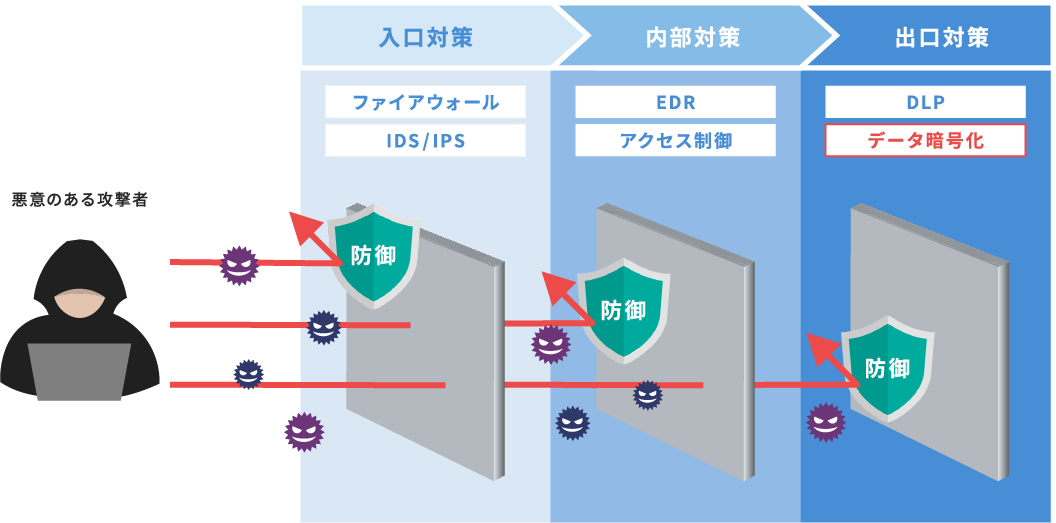
最終的に守るべき対象は「データ」そのものです。
仮に侵入や持ち出しが発生しても、内容が解読されなければ、実質的な被害は大きく低減されます。
このため、データ保護は多層防御における最後の砦となります。
データ保護には、データの暗号化と暗号鍵の厳格な管理が不可欠です。これらを適切に実施することで、データが外部へ持ち出された場合でも、内容の解読を困難にします。
また、PCI DSSやISO27001などの各種ガイドラインにおいても、データの暗号化や暗号鍵の厳格な管理は情報セキュリティ要件として求められています。
このような対策により、サイバー攻撃だけでなく内部不正に対してもリスク低減が図られます。
CICLOCKⅡは、ファイル暗号化と暗号鍵の管理により、「データ保護」を実現するソリューションです。
多層防御の考え方において、最後の砦として「漏れても解読できない状態」の実現を支援し、安全なデータ活用環境を構築するための一助となります。